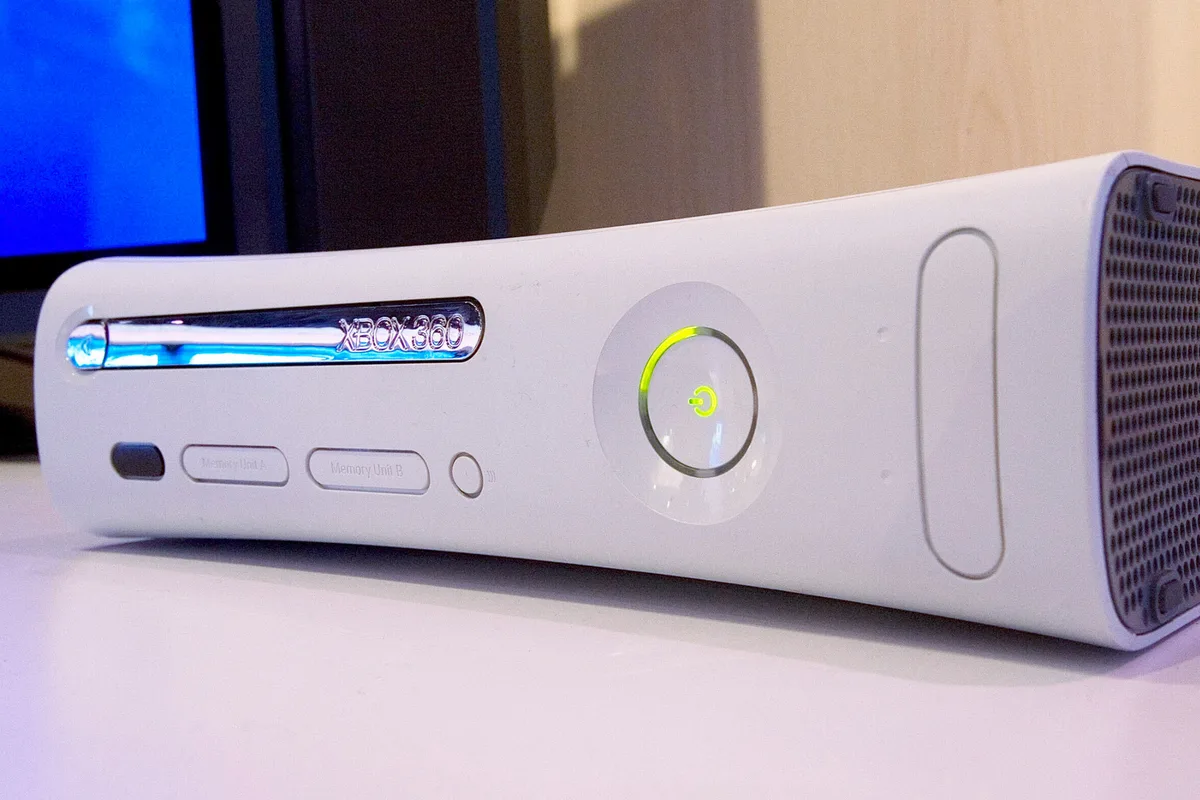
Joshua Kennedy, un hacker escocés, ha completado tras nueve años el mod para la Xbox 360 que burla la criptografía de la CPU mediante un microcontrolador Raspberry Pi Pico de 4 dólares (unos 5 euros o 5 libras). Se trata del exploit de reinicio forzado de la CPU de 2011, que hasta ahora exigía hardware especializado y un chip de glitching de voltaje.
Microsoft fue tapando casi todos los agujeros de la consola
La máquina se ha abierto varias veces desde su lanzamiento, y casi siempre una actualización de Microsoft cerró la brecha que habían aprovechado los hackers. Estos fueron los hitos:
- Firmware modificado de la unidad de DVD, en 2006
- Un hack del hipervisor, en 2007
- Un cableado que expone los puertos de depuración JTAG, revelado en 2009
- El exploit de reinicio forzado de la CPU, de 2011, el hack físico que más ha durado
Poco antes se publicó PeerPressure, un soft-mod persistente para la consola, pero este caso va de señales y cables. El exploit envía una señal diminuta directamente al pin de reinicio de la CPU, y por eso el procesador, en vez de reiniciarse, ejecuta mal la instrucción en curso.
Alguien encontró la forma de aprovechar ese fallo para ejecutar cualquier código, y con ello esquivó las capas de criptografía de Microsoft, bastante eficaces. El problema es que la señal exige una precisión de nanosegundos, y los chips de glitching pueden necesitar varios intentos hasta conseguir un «latch» válido.
Cómo el mod de la Xbox 360 pasó de la Coolrunner de 2017 a la Pico de 2026
Kennedy compró en 2017 una placa modchip Matrix Coolrunner Rev D para hacer el mod de su Xbox 360 por este método, pero había que soldar cables, trabajar con la NAND y con programadores, y armarse de paciencia. Llegó a probar programadores caseros con el puerto paralelo de un PC viejo, pero el proyecto no despegó y lo dejó aparcado.
En 2026 encontró la herramienta que faltaba: la Raspberry Pi Pico, un microcontrolador muy capaz cuyo precio parte de 4 dólares. El proceso fue este:
- Conectó la Pico al conector de la NAND de la consola.
- Volcó el firmware de la NAND con la utilidad PicoFlasher, algo que solo requiere un poco de cableado.
- Descargó los Timing Files de Octal450.
- Cargó esos archivos en la Matrix Coolrunner, de nuevo con la Pico.
La publicación original no lo menciona, pero lo probable es que Kennedy parcheara los datos de la NAND con XeLL y los volviera a subir. Los Timing Files son mini-programas que activan el chip de glitching en el momento óptimo para reiniciar la CPU, y hacen falta porque la ventana de oportunidad cambia en cada revisión de hardware de la consola. Con ellos cargados, presumiblemente ejecutó el resto del proceso.
El relato de la hazaña lo resume así: «un proyecto que lo derrotó en 2017 se volvió trivial en 2026 gracias a un microcontrolador de 5 libras». La comunidad mueve además el software de la generación, como el caso de GTA 4 recompilado desde Xbox 360, que corre en un Snapdragon 8 Elite Gen 5 sin emulador.
Puedes seguir a HardwarePremium en Facebook, Twitter (X), Instagram, Threads, BlueSky o Youtube. También puedes consultar nuestro canal de Telegram para estar al día con las últimas noticias de tecnología.
Preguntas frecuentes
Joshua Kennedy, un hacker escocés, que lo ha logrado tras nueve años de intentos. En 2017 compró una placa Matrix Coolrunner Rev D y dejó el proyecto aparcado.
Una Raspberry Pi Pico, cuyo precio parte de 4 dólares (unos 5 euros o 5 libras). Vuelca la NAND con PicoFlasher y carga los Timing Files de Octal450 en la Matrix Coolrunner.
Envía una señal diminuta al pin de reinicio, con precisión de nanosegundos. La CPU ejecuta mal la instrucción en curso, lo que permite correr cualquier código y saltarse la criptografía de la consola.
Son mini-programas que activan el chip de glitching en el momento óptimo para reiniciar la CPU. Hacen falta porque la ventana de oportunidad varía en cada revisión de hardware de la Xbox 360.
 ¿Cyberpunk y RDR2 en una portátil? Estos son los FPS reales 🎮 #shorts
 1.399 € por la portátil más bonita de ASUS… ¿me compensa? 😅 #shorts
 ¿Cansado de llegar tarde a los chollos? ¡Está web te avisa antes!
 ¿8.000 Hz de verdad? Lo he medido 🔍 #shorts
 Una pantalla de 171" en unas gafas 🤯 ASUS ROG XREAL R1
Comentarios