Un nuevo malware bancario dirigido a Android está capturando mensajes y notificaciones para obtener códigos de verificación y acceder a cuentas financieras. La amenaza opera en segundo plano sin levantar sospechas y aprovecha permisos críticos para controlar el dispositivo remoto y manipular comunicaciones.
Cómo se infiltra en el dispositivo
El malware llega mediante aplicaciones falsas distribuidas fuera de Google Play, normalmente haciéndose pasar por herramientas de productividad, servicios de mensajería o actualizaciones del sistema.
Una vez instalado, solicita permisos avanzados como:
- lectura de notificaciones,
- acceso a SMS,
- uso de accesibilidad,
- y control para superponer ventanas.
Si el usuario los acepta, la amenaza obtiene capacidad total para interceptar información sin interacción adicional.
El objetivo: códigos bancarios y autenticación en dos pasos
La técnica clave consiste en capturar mensajes y notificaciones que contienen códigos OTP enviados por bancos o plataformas financieras.
Con esa información, los atacantes pueden:
- iniciar sesión en servicios bancarios,
- aprobar transacciones,
- saltarse la verificación en dos pasos,
- y tomar control temporal de la cuenta.
El malware también puede borrar notificaciones para que el usuario no note actividad sospechosa, reduciendo posibilidades de reacción inmediata.
Control remoto del dispositivo y robo silencioso
La amenaza incluye funciones para:
- registrar pulsaciones,
- manipular pantallas superponiendo formularios falsos,
- y ejecutar acciones sin que el usuario toque el móvil.
Este comportamiento permite robar credenciales mediante ventanas de login simuladas que imitan interfaces oficiales.
Además, el malware puede comunicarse con un servidor externo para recibir órdenes en tiempo real, lo que convierte cada infección en un acceso directo para los operadores.
Por qué está creciendo el ataque ahora
El aumento de este tipo de infecciones coincide con:
- el uso masivo de autenticación por SMS,
- la distribución de APK fuera de tiendas oficiales,
- y campañas que se apoyan en ingeniería social mediante enlaces enviados por correo o mensajería.
Los atacantes eligen Android porque la variedad de dispositivos y capas de personalización facilita explotar permisos mal configurados.
Puedes seguir a HardwarePremium en Facebook, Twitter (X), Instagram, Threads, BlueSky o Youtube. También puedes consultar nuestro canal de Telegram para estar al día con las últimas noticias de tecnología.
FAQ
A través de apps falsas instaladas fuera de Google Play.
Acceso a SMS, notificaciones y servicios de accesibilidad.
Robar códigos OTP y acceder a cuentas bancarias.
En muchos casos no, porque borra notificaciones y actúa en segundo plano.
No instalar APK externas y no conceder permisos sensibles a apps desconocidas.
 Este portátil rinde IGUAL sin enchufe 🔋🤯 #shorts
 NVIDIA ya hace procesadores… y no son x86 🤯 #shorts
 Su mejor arma es la pantalla OLED: negros de verdad en una portátil ✨ #shorts
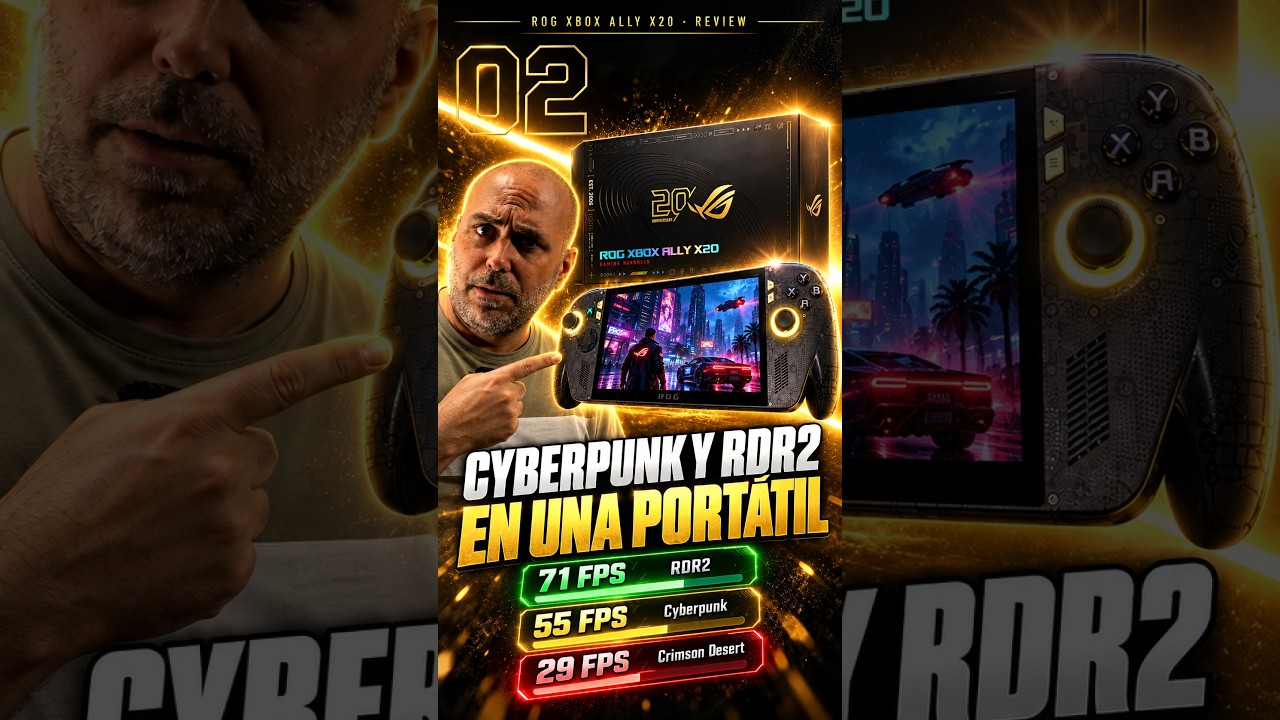 ¿Cyberpunk y RDR2 en una portátil? Estos son los FPS reales 🎮 #shorts
 1.399 € por la portátil más bonita de ASUS… ¿me compensa? 😅 #shorts
Comentarios