
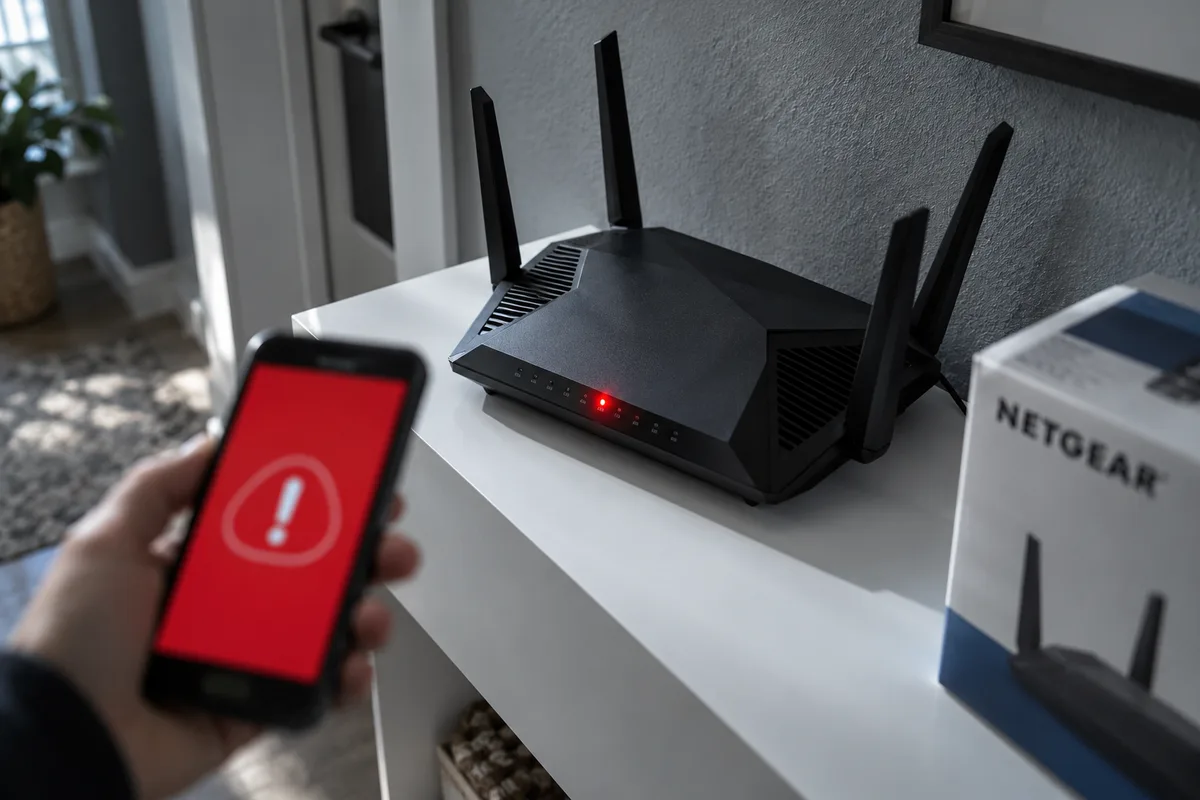
Netgear ha publicado parches para corregir varias vulnerabilidades en el firmware de sus routers, que permitirían a un atacante con acceso a la red ejecutar comandos maliciosos. Afecta a pocos modelos, pero varios de ellos ya no reciben soporte y no tienen arreglo.
Aquí tienes qué fallo corresponde a cada equipo, dónde encontrar el parche y qué hacer si el tuyo figura como fuera de servicio. Solo necesitas saber el modelo exacto de tu router o repetidor.
Qué riesgo suponen los fallos y a quién afectan
Las vulnerabilidades varían según el modelo y están descritas en el aviso de seguridad de Netgear. En general, un atacante que ya esté dentro de tu red local podría ejecutar en el router órdenes que no le corresponden o tomar el control de ajustes del dispositivo.
Todas se han clasificado con gravedad media, pero Netgear ha lanzado firmware nuevo para cada modelo afectado que sigue con soporte. Puedes instalarlo desde los ajustes del propio router o descargarlo de la web de Netgear, en la página de cada modelo. Merece la pena dedicarle cinco minutos hoy mismo: todos los fallos exigen estar ya dentro de la red, así que el riesgo es medio, pero basta con que alguien conozca la clave del Wi-Fi.
Fallo en Block Sites: CVE-2026-11732
El primer fallo permite ejecutar comandos no autorizados a quien ya esté conectado a tu red, lo más probable con la contraseña del Wi-Fi. Solo es explotable si tienes activada la función Block Sites, que bloquea el acceso a webs concretas por nombre de dominio o por palabras clave. Si tienes activada Block Sites, desactivarla mientras actualizas es una precaución razonable.
Los modelos afectados, todos con parche descargable, son estos:
- CAX30 Nighthawk AX6 6-Stream WiFi 6 Cable Modem Router
- RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router
- RAX5 4-Stream AX1600 WiFi 6 Router (fuera de soporte)
- RAXE300 Nighthawk AXE7800 Tri-Band WiFi 6E Router
El RAX5 ha llegado al final de su vida útil, así que esta actualización es la última que recibirá. Netgear recomienda a sus propietarios comprar un router más reciente.
Acceso sin credenciales al servicio de gestión: CVE-2026-11731
Este segundo fallo deja a un atacante sin autenticar, pero conectado a tu red local y con acceso al servicio de gestión del router, ver y modificar datos del dispositivo y ajustes administrativos.
- RAX28 Nighthawk AX5 5-Stream AX2200 WiFi 6 Router
- RAX29 Nighthawk AX2400 WiFi 6 Router
- RAX30 Nighthawk AX5 5-Stream AX2400 WiFi 6 Router
El RAX30 aparece también en la lista anterior, de modo que si lo tienes te afectan dos fallos. Comprueba el modelo exacto en la etiqueta del equipo, porque el RAX30 recibe dos parches.
Repetidores expuestos al robo de sesión: CVE-2026-11730
La tercera vulnerabilidad no toca a routers, sino a dos repetidores de señal. Un atacante con acceso a la red local podría secuestrar la sesión de un administrador autenticado en el portal web de gestión del aparato.
- EX3700 AC750 WiFi Range Extender Essentials Edition (fuera de soporte)
- EX6120 AC1200 Dual Band WiFi Range Extender
Ambos tienen parche, pero el EX3700 ya no recibirá más versiones, así que es hora de pasar a un equipo más nuevo. Lo mismo vale para el RAX5, que recibe su última actualización: con un equipo sin soporte, lo sensato es cambiarlo en lugar de esperar.
Equipos sin soporte y sin arreglo completo
El resto de modelos afectados ha llegado al final de su servicio y no tendrá más actualizaciones. En el caso de CVE-2026-9218, el atacante debe estar conectado a la red local y conocer además el usuario y la contraseña de administrador para ejecutar comandos no autorizados.
- CBR40 Orbi AC2200 Tri-band WiFi Cable Modem Router
- R7000 Nighthawk AC1900 Smart WiFi Dual Band Gigabit Router
- R7000P Nighthawk AC2300 Smart WiFi Dual Band Gigabit Router
- RAX40 Nighthawk AX4 4-Stream WiFi Router
En el CBR40 Orbi, la última versión disponible no corrige este fallo, por lo que conviene sustituirlo. Lo mismo ocurre con el R7300DST Nighthawk AC1900 DST Router & Adapter, el último modelo afectado: su firmware tampoco arregla el problema y Netgear recomienda cambiarlo por uno más moderno y seguro.
Cómo actualizar el firmware de tu router Netgear paso a paso
- Busca el nombre exacto de tu modelo en la etiqueta del aparato y compáralo con las listas de arriba.
- Si figura sin la marca de fuera de soporte, abre los ajustes del router y comprueba si ofrece una versión nueva de firmware.
- Si prefieres hacerlo a mano, descarga el firmware de tu modelo desde la web de Netgear e instálalo.
- Si tu equipo está fuera de soporte, valora sustituirlo por uno actual, sobre todo en el CBR40 y el R7300DST, cuyo último firmware no corrige el fallo.
Qué más sabemos
- Las versiones de firmware que corrigen el fallo de Block Sites son V2.3.4.12 para el CAX30, V1.0.5.34 para el RAX5 y V1.0.10.72 para el RAXE300.
Puedes seguir a HardwarePremium en Facebook, Twitter (X), Instagram, Threads, BlueSky o Youtube. También puedes consultar nuestro canal de Telegram para estar al día con las últimas noticias de tecnología.
Preguntas frecuentes
El fallo CVE-2026-11732 solo se puede explotar con Block Sites activada. Aun así, si tu modelo figura en otras listas, como el RAX30 en la del CVE-2026-11731, conviene actualizar igualmente.
Según el aviso, el atacante necesita acceso a tu red local, por ejemplo con la contraseña del Wi-Fi. En el CVE-2026-9218 necesita además el usuario y la contraseña de administrador.
 ¿Se puede jugar en un portátil ARM? Lo he probado 🎮🤯 #shorts
 Este portátil rinde IGUAL sin enchufe 🔋🤯 #shorts
 NVIDIA ya hace procesadores… y no son x86 🤯 #shorts
 Su mejor arma es la pantalla OLED: negros de verdad en una portátil ✨ #shorts
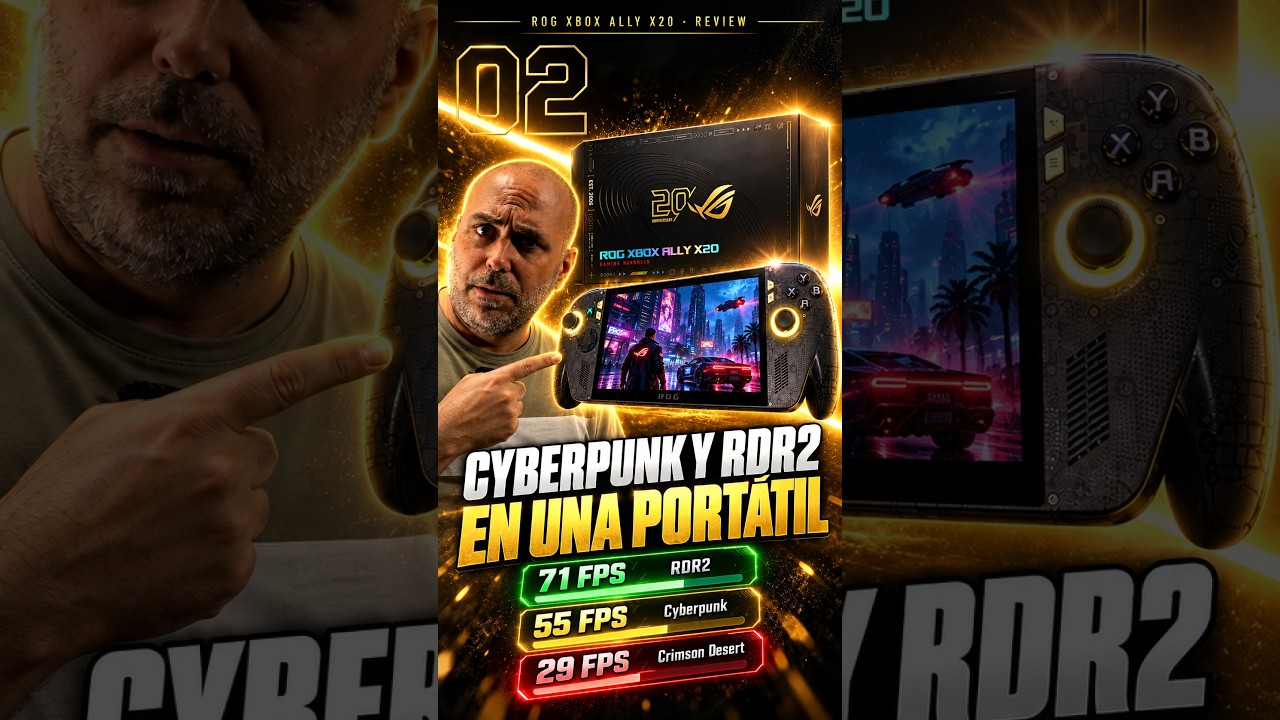 ¿Cyberpunk y RDR2 en una portátil? Estos son los FPS reales 🎮 #shorts
Comentarios