
Una aplicación maliciosa puede conseguir acceso root en un teléfono OnePlus sin solicitar ningún permiso. El ataque aprovecha dos fallos de OxygenOS para escapar del aislamiento de Android y alcanzar componentes internos del sistema. En las pruebas, el exploit funcionó en un OnePlus 15 sin modificar que utilizaba OxygenOS 16.0.3.503.
La aplicación debe instalarse y abrirse para que el ataque tenga éxito, pero no necesita mostrar una solicitud de permisos. OnePlus confirmó al investigador que las vulnerabilidades también afectan a varios dispositivos Oppo y OnePlus con distintas versiones de software, aunque todavía no ha publicado una lista completa de modelos.
El OnePlus 15 ejecutó el exploit sin estar rooteado
El investigador de seguridad Rasmus Moorats creó inicialmente el exploit sobre un OnePlus 12 Pro antiguo que ya había desbloqueado y rooteado para sus pruebas. Después instaló la misma aplicación, sin modificar, en su OnePlus 15 con OxygenOS 16.0.3.503. Ese segundo teléfono no había sido rooteado ni alterado, y el ataque funcionó en el primer intento.
La cadena utiliza dos vulnerabilidades consecutivas. La primera se encuentra en AtlasService, un servicio en segundo plano encargado de recopilar información de diagnóstico y depuración. El componente se ejecuta con privilegios root, pero no comprueba qué aplicación está enviando la petición.
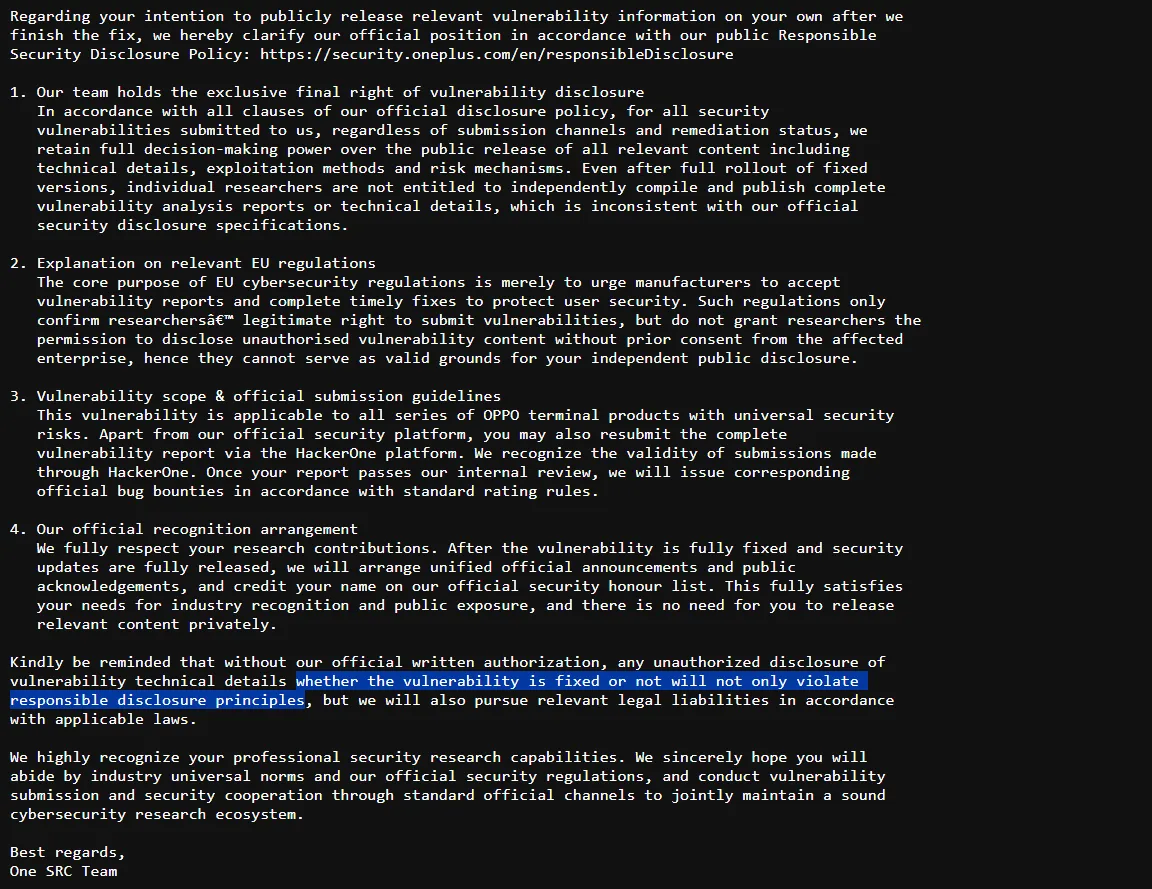
Moorats descubrió que una aplicación podía hacer que una herramienta de depuración de audio interpretase parte de esa petición como una orden. De ese modo, la herramienta ejecutaba código con privilegios root. Android todavía limitaba las acciones del proceso resultante, así que el exploit necesitaba una segunda fase.
Ahí entra olc2, otro componente propio de OnePlus. Este servicio puede ejecutar comandos de shell, aunque solo verifica si la solicitud procede de un proceso root. Como el proceso creado mediante AtlasService supera ese control, olc2 le permite ejecutar órdenes con un nivel de control mucho mayor sobre el teléfono.
- AtlasService: recibe solicitudes sin verificar correctamente qué aplicación las origina.
- Herramienta de depuración de audio: interpreta parte de la petición como un comando ejecutable con privilegios root.
- olc2: acepta las órdenes porque el proceso anterior ya aparece como root.
OnePlus confirmó el fallo, pero no entregó una lista completa
El exploit funcionó en teléfonos con distintas versiones del kernel. Por ese motivo, Moorats sospechó que el problema podía extenderse a OxygenOS 16, aunque la información disponible no permite confirmar todos los dispositivos afectados.
El investigador comunicó las vulnerabilidades a OnePlus el 18 de abril de 2026. Tras no recibir respuesta, volvió a ponerse en contacto con la compañía. OnePlus confirmó los fallos en un correo electrónico del 20 de mayo y afirmó que ya había programado las correcciones.
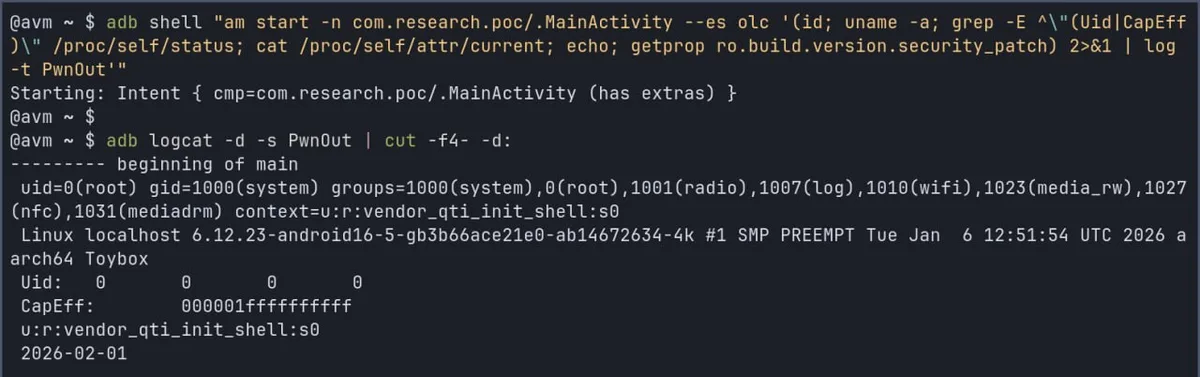
En esa misma respuesta, la compañía sostuvo que solo ella podía decidir si se publicaban los detalles técnicos, incluso después de distribuir los parches. OnePlus también afirmó que las normas europeas de ciberseguridad impedían divulgar la información sin su consentimiento y advirtió a Moorats de posibles acciones legales si seguía adelante.
Más tarde, OnePlus pidió tiempo adicional para preparar las correcciones. Moorats aceptó retrasar la publicación hasta el 17 de septiembre. Sin embargo, sus solicitudes de información enviadas en julio y septiembre no obtuvieron respuesta.
OxygenOS 16.0.10.500(EX01) corrige las dos vulnerabilidades
Moorats publicó sus hallazgos el 24 de septiembre de 2026, más de cinco meses después del aviso inicial. El documento explica cómo se combinan los dos fallos e incluye fragmentos de código de la aplicación utilizada durante las pruebas.
Después de la publicación, el investigador verificó que OxygenOS 16.0.10.500(EX01) corrige ambas vulnerabilidades en el OnePlus 15. La fuente no identifica todos los modelos OnePlus y Oppo afectados ni detalla el calendario de distribución de esa versión para cada dispositivo.
La situación se suma a la fragmentación de versiones que ya afecta a los teléfonos de ambas marcas, un aspecto que también aparece en el calendario de ColorOS 17. En este caso, el dato confirmado es concreto: la versión OxygenOS 16.0.10.500(EX01) elimina los dos fallos comprobados en el OnePlus 15.
Puedes seguir a HardwarePremium en Facebook, Twitter (X), Instagram, Threads, BlueSky o Youtube. También puedes consultar nuestro canal de Telegram para estar al día con las últimas noticias de tecnología.
FAQ
Permitían que una aplicación maliciosa escapara del aislamiento de Android y ejecutara comandos con privilegios root. La aplicación no necesitaba solicitar permisos, aunque sí debía instalarse y abrirse.
Rasmus Moorats lo ejecutó en un OnePlus 15 con OxygenOS 16.0.3.503. El teléfono no estaba rooteado ni había sido modificado.
El investigador verificó que OxygenOS 16.0.10.500(EX01) corrige las dos vulnerabilidades en el OnePlus 15.
OnePlus confirmó que los fallos afectan a varios dispositivos OnePlus y Oppo con distintas versiones de software. La compañía no ha facilitado una lista completa de modelos.
 Este portátil no lleva Intel ni AMD: lleva un chip ARM de Qualcomm, y eso lo cambia todo. 💻⚡
 Probamos el nuevo Logitech G PRO X3 Superstrike en el evento de Logitech en Madrid 🖱️🔥
 Bambu Lab R1: ¡55 W de potencia láser! 🔥 #Shorts
 ASUS VG27UQEL5A: el dual mode asequible que promete mucho
 Windows PUNTÚA tu PC y casi nadie lo sabe 😱
Comentarios