
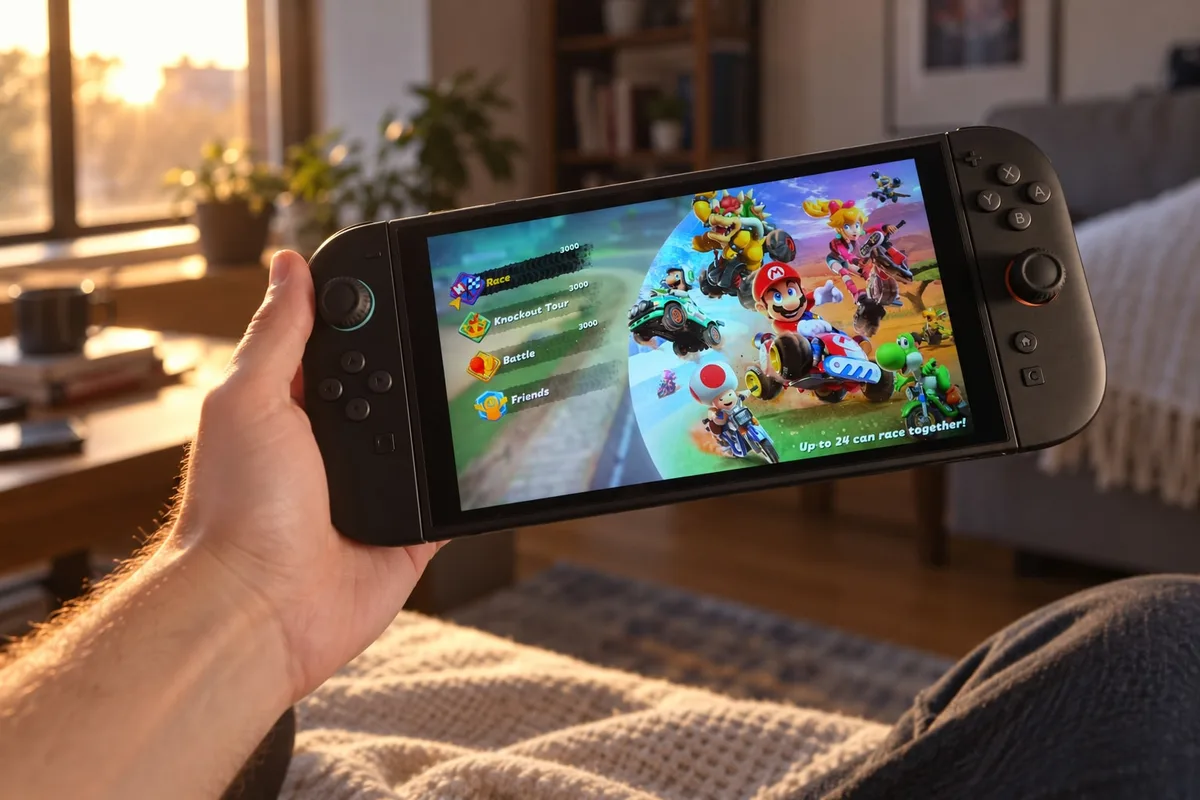
El desarrollador pepsipu habría logrado portar el jailbreak de la consola al WebKit de la Nintendo Switch 2, con lo que ya no haría falta instalar software adicional. El exploit dejaría de depender de SmileBASIC 4, un programa que Nintendo ya retiró de la eShop.
La noticia procede de mensajes en Discord de Sammy Hajhamid, nombre real del desarrollador. Medios como OneJailbreak los han recogido y en Reddit se debaten estos días.
Hajhamid, investigador de seguridad, publicó hace pocos días ns2jb, un jailbreak por software que ya había dado que hablar con los primeros volcados de juegos. Aquel método explotaba una vulnerabilidad de SmileBASIC 4, un entorno para crear videojuegos lanzado originalmente en la primera Switch.
Que Nintendo lo haya quitado de la tienda digital podría dejar de importar a la comunidad homebrew.
El WebKit de la Nintendo Switch 2 evita depender de un juego retirado
Nintendo no incluye un navegador web completo en la Switch 2, pero el WebKit de la consola sí permite abrir ciertos contenidos de internet. Ahí podría entrar el homebrew: en lugar de apoyarse en SmileBASIC 4, el jailbreak se lanzaría directamente desde WebKit.
Con ese cambio, Nintendo ya no podría cortar el acceso con solo retirar títulos de la eShop. Sí le quedaría la vía de una actualización de firmware que corrija la vulnerabilidad. Habrá que ver cuánto tarda Nintendo en parchear la vulnerabilidad, si es posible, y cuánto en aparecer un nuevo jailbreak.
Funciona en el firmware 23.0.1, pero sin kernel
El nuevo método ya opera en la versión 23.0.1 del firmware. El desarrollador seguiría buscando probadores con versiones anteriores, y todavía no hay fecha para una publicación abierta al público.
Tampoco se trata de un jailbreak completo. Las limitaciones son estas:
- No hay acceso al kernel del sistema.
- No se puede instalar un firmware personalizado persistente.
- El exploit debe ejecutarse de nuevo tras cada reinicio de la Switch 2, una consola que cuesta 800 dólares en Amazon (unos 715 euros al cambio).
Aun así, un acceso más sencillo al jailbreak podría ser un avance importante para la comunidad homebrew.
Más allá del caso concreto, creemos que esto apunta a que el hardware protegido a base de software tiene los días contados: cada vez se tarda menos en piratear una consola, y no sería extraño que las compañías de videojuegos acaben pasando a un modelo de negocio por servicio, con juegos disponibles en cualquier plataforma, PC incluido.
Puedes seguir a HardwarePremium en Facebook, Twitter (X), Instagram, Threads, BlueSky o Youtube. También puedes consultar nuestro canal de Telegram para estar al día con las últimas noticias de tecnología.
Preguntas frecuentes
Según los mensajes de Discord que circulan, habría portado el exploit a WebKit, de modo que ya no necesitaría SmileBASIC 4 ni ningún otro software adicional.
Ya funcionaría en el firmware 23.0.1. El desarrollador seguiría buscando probadores con versiones anteriores.
No. No hay acceso al kernel, por lo que no se puede instalar un firmware personalizado persistente y el exploit hay que repetirlo tras cada reinicio.
No le bastaría con retirar juegos de la eShop, como ocurrió con SmileBASIC 4. Sí podría corregir la vulnerabilidad con una actualización de firmware.
 ¿Se puede jugar en un portátil ARM? Lo he probado 🎮🤯 #shorts
 Este portátil rinde IGUAL sin enchufe 🔋🤯 #shorts
 NVIDIA ya hace procesadores… y no son x86 🤯 #shorts
 Su mejor arma es la pantalla OLED: negros de verdad en una portátil ✨ #shorts
 ¿Cyberpunk y RDR2 en una portátil? Estos son los FPS reales 🎮 #shorts
Comentarios