Los atacantes intentaron explotar los dos fallos críticos de PHP días antes de que hubiera parche, según un informe de Amazon Threat Intelligence. La PHP Foundation, por su parte, asegura que los detalles de los errores se filtraron antes de que pudiera publicar la corrección.
El miércoles, numerosos sitios web corrieron a aplicar el parche para las vulnerabilidades CVE-2026-109618 y CVE-2026-109619. PHP es un lenguaje de programación del que depende buena parte de internet, incluidos los sitios con WordPress. Los fallos podrían permitir a un atacante ejecutar código malicioso de forma remota en dispositivos vulnerables.
Amazon cazó un intento de explotación el 17 de octubre
El equipo de seguridad de Amazon localizó ese día un intento de explotación PHP2Shell mediante un honeypot. Este sistema de monitorización sirve como cebo para hackers. Lo cuenta CJ Moses, director de seguridad de la información de la compañía.
Moses sostiene que el ataque a ese señuelo desde una IP anonimizada sugiere un actor malicioso, ya que la vulnerabilidad seguía bajo embargo. Añade que «no está claro cómo obtuvo ese actor la información sobre el exploit antes de la divulgación». Amazon Threat Intelligence registró otros intentos el 21 de octubre, en las horas previas a la publicación del parche.
Elizabeth Barron, directora ejecutiva de la fundación, afirma que «hasta donde sabemos, no ha habido ningún intento exitoso de ejecución remota de código». Aun así, insiste en que actualizar los sistemas afectados es «imperativo».
La PHP Foundation teorizó el fallo en 2024
La organización ya había planteado la existencia del error en 2024. Su equipo de seguridad llegó a proponer posibles soluciones, pero el arreglo se retrasó. Los motivos fueron las «rupturas de compatibilidad con versiones anteriores» y el «nuevo potencial de denegación de servicio». También influyó la «necesidad de cambiar muchas extensiones de terceros, algo que parecía imposible de coordinar».
Cuando la fundación preparaba el lanzamiento de la corrección esta semana, los detalles de los fallos empezaron a circular por foros y redes sociales. Algunas empresas de seguridad llegaron a publicar información sobre ellos antes de la versión oficial.
Cómo la PHP Foundation cambia sus procesos ante fallos difíciles
La fundación está modificando sus procesos para que un fallo grave con el arreglo atascado en decisiones difíciles llegue mucho antes a su dirección. Así, los líderes ayudarán a encauzar el caso hacia una resolución a tiempo. Según explica, prioriza medidas para que las vulnerabilidades que requieran correcciones igual de complejas se resuelvan más rápido cuando se notifiquen en el futuro.
En otro frente de seguridad, la CA india eMudhra emitió ocho certificados con claves de 1 byte que permiten suplantar dominios.
Puedes seguir a HardwarePremium en Facebook, Twitter (X), Instagram, Threads, BlueSky o Youtube. También puedes consultar nuestro canal de Telegram para estar al día con las últimas noticias de tecnología.
Preguntas frecuentes
Son dos fallos críticos, CVE-2026-109618 y CVE-2026-109619, que podrían permitir ejecutar código malicioso de forma remota en dispositivos vulnerables.
Amazon Threat Intelligence vio un intento PHP2Shell el 17 de octubre en un honeypot, y varios más el 21 de octubre, horas antes de que se publicara el parche.
Elizabeth Barron, directora ejecutiva de la PHP Foundation, afirma que hasta donde sabe no ha habido ningún intento exitoso de ejecución remota de código, aunque insiste en que actualizar es imperativo.
La fundación teorizó el fallo en 2024, pero la solución se retrasó por rupturas de compatibilidad, nuevo potencial de denegación de servicio y la necesidad de cambiar muchas extensiones de terceros.
 Este portátil rinde IGUAL sin enchufe 🔋🤯 #shorts
 NVIDIA ya hace procesadores… y no son x86 🤯 #shorts
 Su mejor arma es la pantalla OLED: negros de verdad en una portátil ✨ #shorts
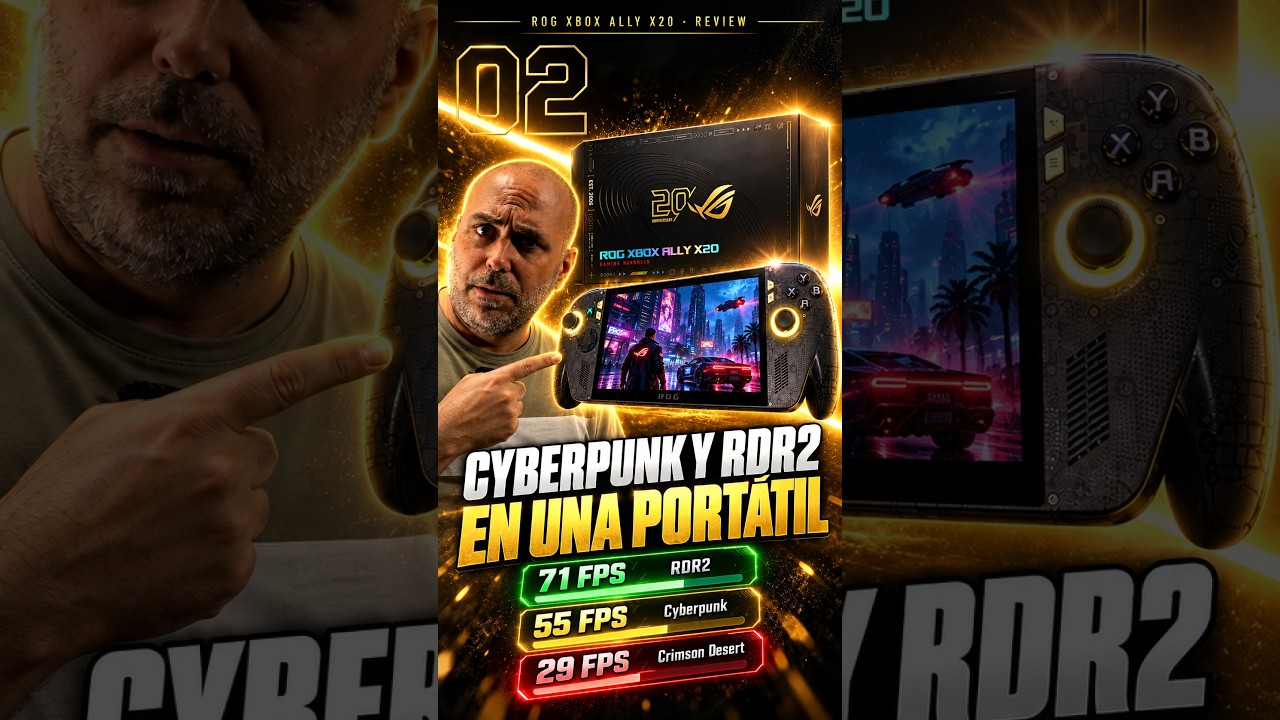 ¿Cyberpunk y RDR2 en una portátil? Estos son los FPS reales 🎮 #shorts
 1.399 € por la portátil más bonita de ASUS… ¿me compensa? 😅 #shorts
Comentarios