La firma india eMudhra emitió ocho certificados de CA intermedios con claves privadas triviales de adivinar, y con ellos un atacante podría hacerse pasar por cualquier dominio. Seis son certificados TLS y dos sirven para firmar código. Miles de millones de dispositivos e instalaciones de software antiguos podrían seguir siendo vulnerables tras la ronda de correcciones.
Los administradores de sistemas ya lidiaban esta semana con la vulnerabilidad crítica de ejecución remota de código en PHP, y ahora deben actualizar también un número incalculable de equipos y programas.
Un atacante en la red podría hacerse pasar por Apple o Amazon
Quien controle cualquier punto del camino de tu tráfico puede interceptar la conexión: una red corporativa o gubernamental, una wifi pública, tu operador de internet o alguna entidad estatal. Desde ahí fingiría ser apple.com, amazon.com o bankofamerica.com. Un sistema operativo sin actualizar, junto con su software, no detectaría el engaño.
Los certificados de firma de código añaden otro riesgo: una aplicación descargada podría presentarse como auténtica de Microsoft o de Google.
Los certificados de la CA eMudhra rompen la cadena de confianza
El software comprueba la legitimidad de un certificado verificando su «cadena». El de un sitio web cualquiera lo emite y firma una autoridad de certificación intermedia (una CA, empresa que vende certificados), cuyo certificado respalda a su vez un certificado raíz. Las claves de las raíces, de enorme valor, se guardan sin conexión en cajas fuertes.
El sistema operativo y decenas de aplicaciones mantienen su propia lista de raíces y CA de confianza. Los navegadores guardan además una lista de revocación con las que no deben aceptarse. Esas listas se actualizan cuando ocurre un fallo como este. Ahora toca revocar las ocho CA, retirar la única raíz afectada o bloquear de forma fija las ocho claves.
Hay un matiz tranquilizador: las versiones recientes de Chrome, Brave, Firefox y Safari aplican Certificate Transparency. Este sistema consulta un registro público de solo lectura con las emisiones de certificados y bloquea las que no figuran. Google indica que no se registró ningún certificado firmado por las seis CA intermedias afectadas, así que quien solo navegue por la web debería estar a salvo. Aun así, conviene que todo el software reciba sus actualizaciones.
Claves de 1 byte que se rompen en una fracción de segundo
El problema es la magnitud de lo que debe actualizarse:
- PCs
- Servidores
- Sistemas operativos
- Teléfonos
- Tabletas
- Routers
- Navegadores web
- Navegadores integrados dentro de aplicaciones
- Servidores virtuales
- Máquinas virtuales
- Docker y otros contenedores
- Lenguajes de programación como Python, Go, Node.js y Rust
- Utilidades de descarga independientes como curl
A ellas se suman probablemente decenas o cientos de categorías más. Todo eso es software que suele recibir parches, pero los routers viejos, los aparatos inteligentes y de IoT y los ordenadores antiguos podrían acabar siendo un problema, igual que los equipos que dejan de recibir actualizaciones, como Windows 11 24H2 sin parches desde el 13 de octubre de 2026.
En lo técnico, la clave privada es la mitad secreta de un certificado, y las de estos ocho certificados medían solo 1 byte, es decir, un número entre 0 y 255 que se averigua por fuerza bruta en una fracción de segundo. Sigue bajo investigación cómo se llegó a ese error.
Puedes seguir a HardwarePremium en Facebook, Twitter (X), Instagram, Threads, BlueSky o Youtube. También puedes consultar nuestro canal de Telegram para estar al día con las últimas noticias de tecnología.
Preguntas frecuentes
Fueron ocho certificados intermedios: seis de CA para TLS y dos de firma de código. Sus claves privadas medían solo 1 byte.
Podría suplantar cualquier dominio si intercepta el tráfico, por ejemplo en una wifi pública o en la red de un operador. Con los de firma de código, una aplicación descargada podría aparentar venir de Microsoft o de Google.
Las versiones recientes de Chrome, Brave, Firefox y Safari aplican Certificate Transparency y bloquean certificados que no estén en el registro público. Google indica que no se registró ninguno firmado por las seis CA intermedias afectadas.
No. Cómo ocurrió sigue bajo investigación.
 Este portátil rinde IGUAL sin enchufe 🔋🤯 #shorts
 NVIDIA ya hace procesadores… y no son x86 🤯 #shorts
 Su mejor arma es la pantalla OLED: negros de verdad en una portátil ✨ #shorts
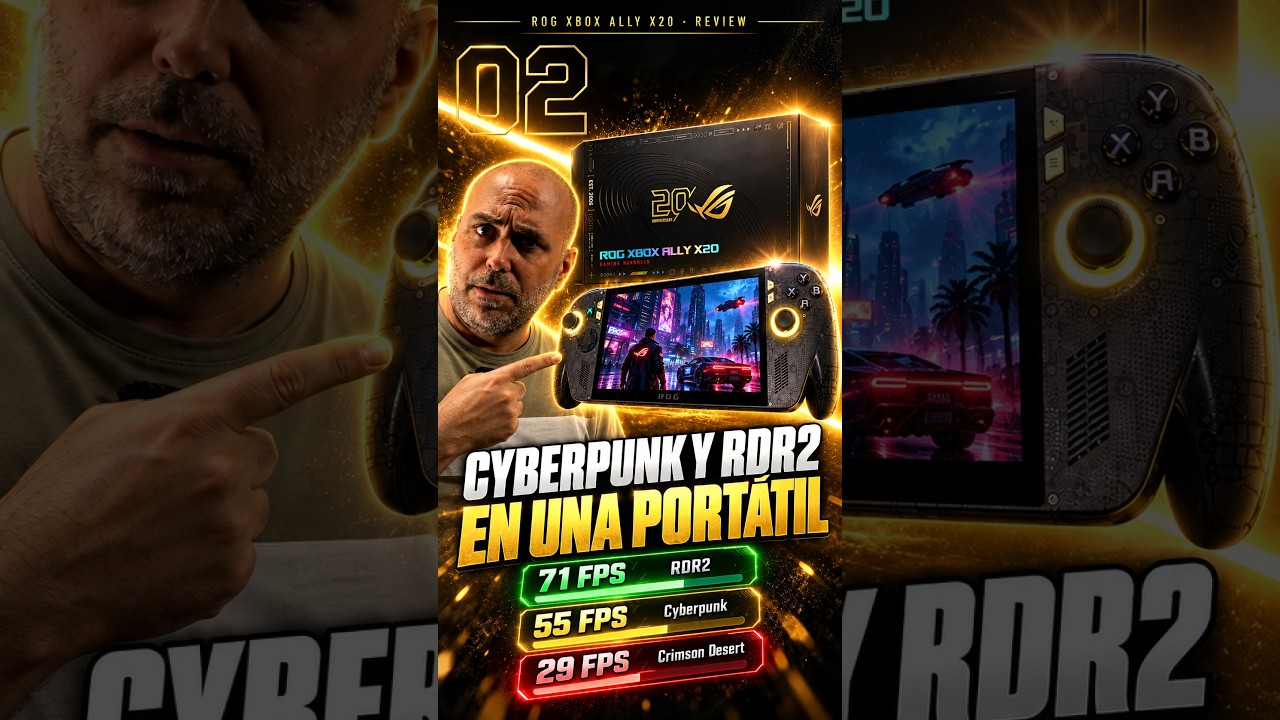 ¿Cyberpunk y RDR2 en una portátil? Estos son los FPS reales 🎮 #shorts
 1.399 € por la portátil más bonita de ASUS… ¿me compensa? 😅 #shorts
Comentarios